
Guía Práctica para Combatir el Phishing en el Contexto Regulatorio Chileno
El phishing se ha convertido en una de las principales amenazas para empresas en Chile, creciendo a pasos agigantados, especialmente en sectores como la banca y los servicios digitales. En el entorno actual, donde la ciberseguridad y el cumplimiento normativo son ineludibles para las organizaciones, entender y manejar el riesgo de phishing se ha vuelto esencial. La Ley Marco de Ciberseguridad (Ley 21.663), junto con otras normativas como la Ley 20.393 y la Ley 21.719, establecen directrices claras y estrictas sobre cómo las empresas deben abordar estos riesgos, ofreciendo un marco robusto para proteger datos personales y la infraestructura crítica del país.
Implementación Paso a Paso para la Prevención del Phishing
Comprender la Naturaleza del Phishing
Tipologías Comunes en Chile
En Chile, el aumento del 125% en intentos de phishing entre julio 2023 y julio 2024 resalta la necesidad de conocer las diferentes formas de ataque. Los correos electrónicos falsos, el smishing a través de SMS y mensajes de WhatsApp, el vishing mediante llamadas telefónicas, y el uso de sitios web fraudulentos que imitan plataformas oficiales son métodos frecuentes. Las empresas deben estar atentas no solo a estos, sino también a la sofisticación de ataques personalizados, conocidos como spear phishing, que apuntan a ejecutivos con accesos privilegiados.
Paso a Paso para Proteger a tu Organización
Fortalecer el Cumplimiento Normativo
El primer paso es alinearse con la Ley Marco de Ciberseguridad. La normativa obliga a las empresas a reportar incidentes significativos rápidamente al CSIRT Nacional, con plazos específicos que van desde tres horas hasta quince días para el informe final. Este proceso no solo es una obligación legal, sino una práctica de mitigación de daños esencial para proteger la reputación corporativa.
Implementar Controles Técnicos Robustos
- Autenticación Multifactor (MFA): Asegurar que todos los accesos a sistemas críticos y correo corporativo sean verificados con autenticación de más de un factor.
- Filtros Avanzados de Seguridad de Correo: Utilizar protocolos de autenticación como SPF, DKIM y DMARC para validar la legitimidad de los correos electrónicos entrantes.
- Monitoreo de Actividades Sospechosas: Emplear soluciones de EDR/XDR para detectar y responder ante intrusiones sospechosas a tiempo.
Crear una Cultura de Conciencia y Prevención
Capacitación Continua del Personal
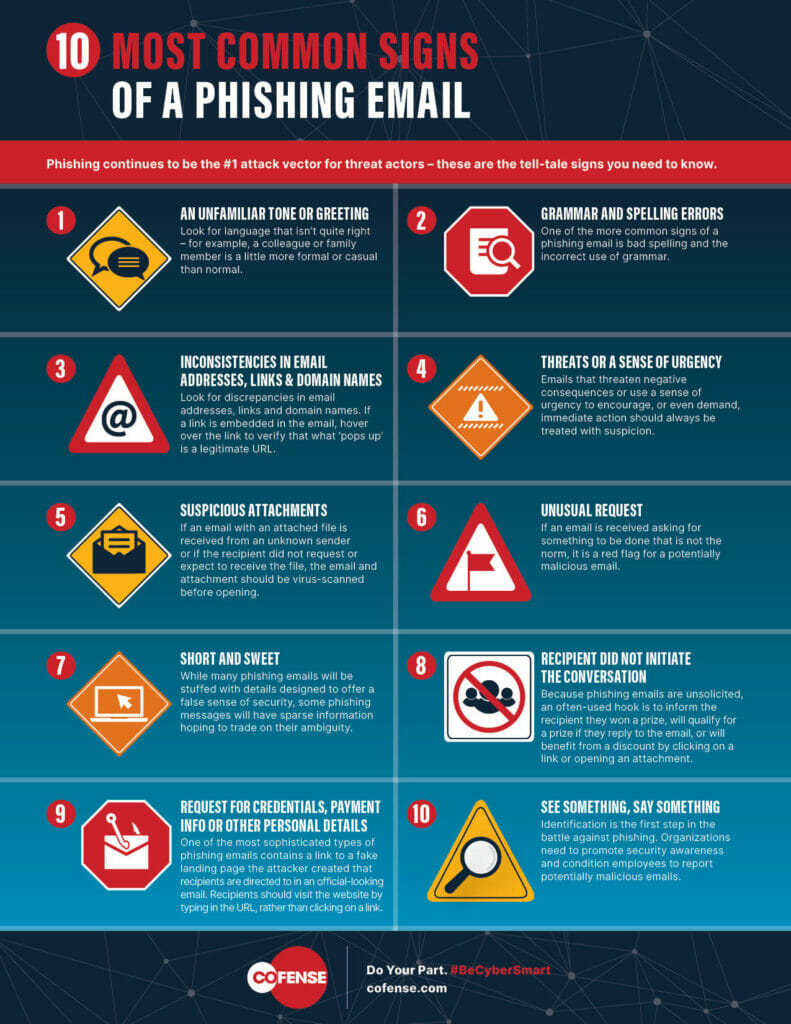
Desarrollar programas de formación para que los empleados reconozcan señales de phishing y sepan actuar frente a potenciales amenazas. Realizar simulaciones frecuentes para medir la efectividad del aprendizaje y ajustar estrategias según las necesidades detectadas.
Comunicación Efectiva con Clientes
Establecer canales claros de comunicación para educar a los clientes sobre cómo detectar y reportar intentos de phishing. Utilizar plataformas como redes sociales y portales web para alertar sobre amenazas emergentes y fomentar una cultura de seguridad activa.
Implicancias Prácticas para las Empresas
Implementar estos pasos no solo ayuda a cumplir con la normativa vigente, sino que fortalece la resiliencia organizacional frente a un panorama de amenazas en constante evolución. Las empresas que integran prácticas sólidas de ciberseguridad y cumplimiento normativo están mejor preparadas para enfrentar incidentes, proteger su reputación y mantener la confianza de sus clientes y socios.
Conclusión
La gestión del riesgo de phishing es un componente crítico del ecosistema de compliance y ciberseguridad en Chile. La implementación de medidas preventivas no solo asegura el cumplimiento normativo, sino que protege el valor y la continuidad del negocio. Antes de dar el siguiente paso, ¿sabes realmente en qué posición está tu empresa? En EFECTUS desarrollamos un Panel de Diagnóstico gratuito con tres tests de autoevaluación — uno por cada ley clave — para que identifiques tus brechas reales antes de que lo haga un regulador. Accede en efectus.cl/autoevaluacion.
DIAGNÓSTICO GRATUITO
¿Sabes en qué posición está tu empresa frente a la normativa?
Muchas organizaciones descubren brechas inesperadas cuando hacen este ejercicio. Tenemos 3 tests de autoevaluación gratuitos — uno por cada ley clave — para que identifiques tus riesgos reales antes de que lo haga un regulador.
LEY N°20.393
Prevención de Delitos
«¿Tiene tu empresa un Modelo de Prevención vigente y auditado?»
LEY N°21.663
Marco de Ciberseguridad
«¿Tu Directorio lidera activamente la ciberseguridad?»
LEY N°21.719
Protección de Datos
«¿Tienes un inventario actualizado de los datos que manejas?»
Gratuito · Sin compromiso · Resultados inmediatos