
Introducción
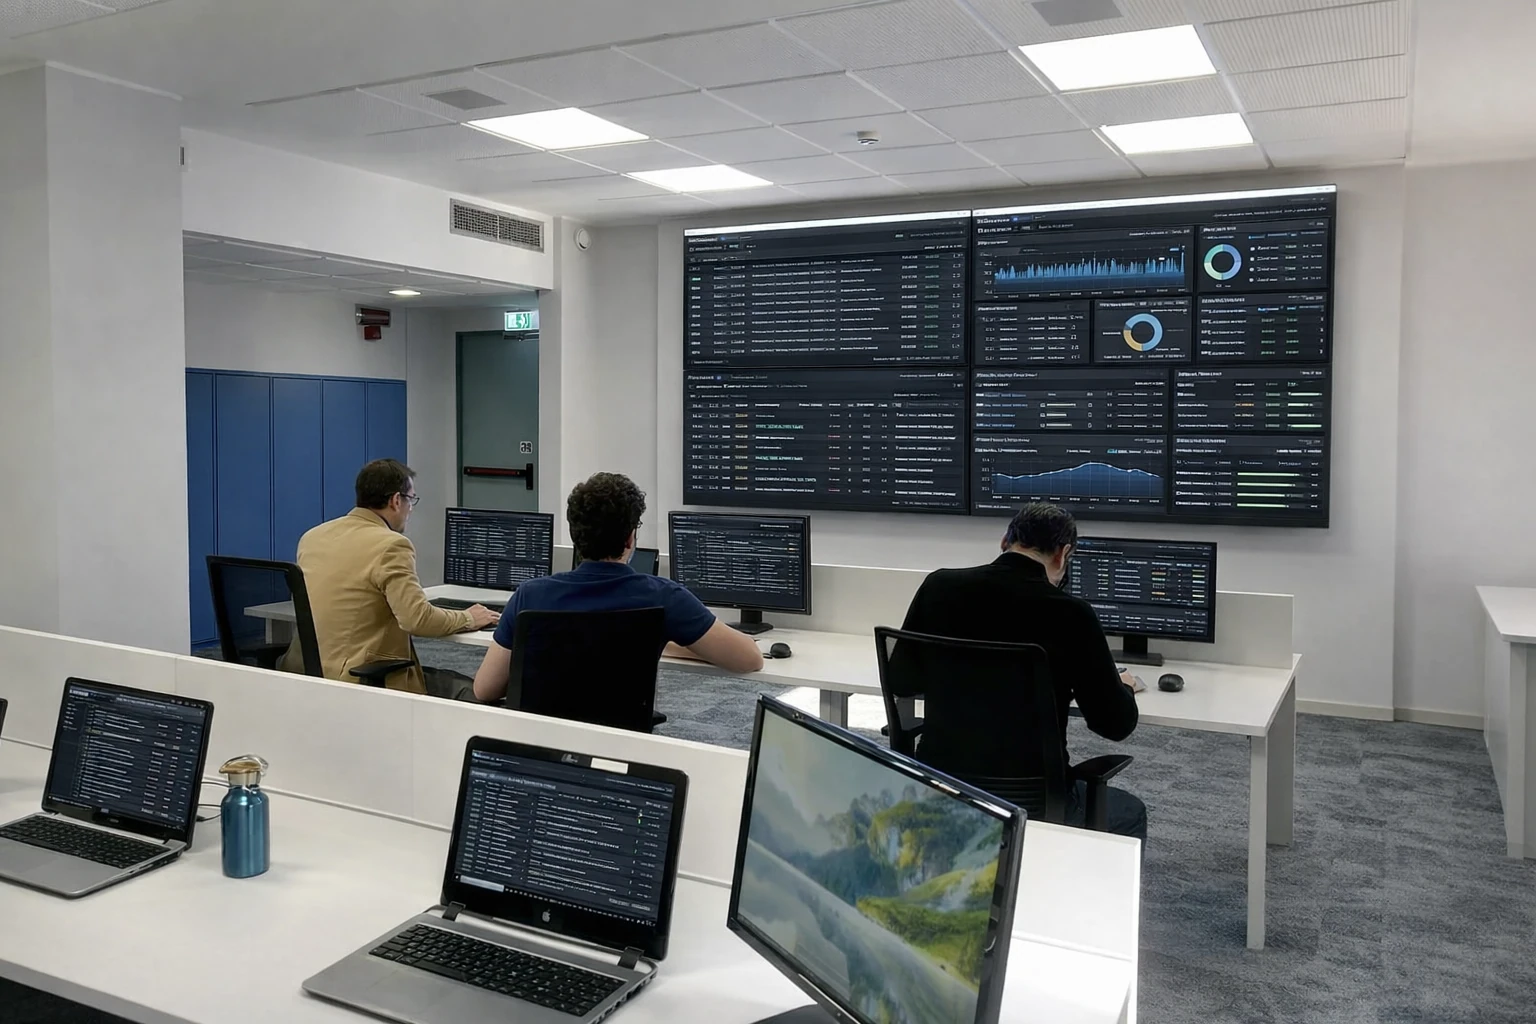
En el contexto regulatorio chileno, la ciberseguridad ha cobrado una importancia sin precedentes. Con la promulgación de leyes clave como la Ley N°21.663 de Ciberseguridad y la Ley N°21.719 de Protección de Datos Personales, las empresas enfrentan el desafío de modernizar sus sistemas para cumplir con normas estrictas. Un componente esencial en esta tarea es el Centro de Operaciones de Seguridad (SOC, por sus siglas en inglés), que permite a las empresas identificar y reaccionar ante amenazas cibernéticas de manera efectiva. Sin embargo, a medida que más organizaciones adoptan esta infraestructura, surge la necesidad de evaluar su efectividad y alineación con las normativas vigentes. Aquí es donde un checklist de autoevaluación para el área de compliance se convierte en una herramienta indispensable.
Checklist de Autoevaluación del SOC en el Contexto Chileno
Con el objetivo de fortalecer sus capacidades de ciberseguridad, las empresas deben considerar un enfoque riguroso para evaluar su SOC. A continuación, se presenta un checklist de autoevaluación que debe integrarse en cualquier plan de compliance.
Evaluación de Funcionalidad Básica
- Monitoreo Continuo 24/7: ¿Su SOC está preparado para operar sin interrupciones y monitorear eventos en todo momento?
- Detección de Amenazas: ¿El sistema identifica efectivamente malware, accesos anómalos y filtraciones de datos?
- Respuesta Rápida a Incidentes: ¿Existen protocolos claros para aislar equipos y bloquear accesos no autorizados?
Integración con Normativa Chilena
- Cumplimiento de la Ley N°21.663: ¿Está preparado su SOC para cumplir con los requisitos exigidos por la Ley Marco de Ciberseguridad?
- Protección de Datos (Ley N°21.719): ¿Se asegura que todas las operaciones del SOC protejan adecuadamente la información personal?
- Reportabilidad y Obligaciones: ¿Tiene su empresa procedimientos documentados para reportar incidentes al CSIRT Nacional?
Capacitación y Personal Calificado
- Formación del Personal: ¿Dispone su equipo de SOC de formación especializada y actualizada constantemente?
- Designación de Roles: ¿Están claramente definidos los roles dentro del SOC, como analistas de distintos niveles y especialistas en respuesta a incidentes?
Gestión de Tecnología y Vulnerabilidades
- Actualización de Herramientas: ¿Se encuentran actualizadas y bien integradas todas las herramientas tecnológicas del SOC?
- Gestión de Vulnerabilidades: ¿Existen procesos para identificar y priorizar la remediación de vulnerabilidades críticas?
Integración y Coordinación Interna
- Colaboración Interdepartamental: ¿El SOC coordina eficazmente con otros equipos como el de continuidad operacional y el área legal?
- Simulaciones y Ejercicios: ¿Se realizan ejercicios y pruebas regulares para evaluar la capacidad de respuesta del SOC?
Implicancias Prácticas para las Empresas
Implementar un SOC que cumpla con este checklist no solo demuestra el compromiso de una empresa con la ciberseguridad, sino también con el cumplimiento normativo. Esto es especialmente crítico para sectores como la banca, telecomunicaciones y salud, donde la protección de datos y operaciones continuas son fundamentales. Además, un SOC bien evaluado facilita la obtención de confianza por parte de clientes y socios, al tiempo que minimiza riesgos legales y reputacionales.
Al abordar este proceso de autoevaluación, las empresas pueden identificar brechas críticas antes de que lo haga un auditor o regulador, permitiendo gestionar riesgos de manera proactiva. Las métricas obtenidas a partir de esta evaluación pueden utilizarse para perfeccionar las estrategias de seguridad y ajustar recursos donde sean más necesarios.
Conclusión
El SOC constituye el núcleo de la defensa cibernética de una organización, siendo crucial para cumplir con las rigorosas normativas chilenas actuales. Sin embargo, para funcionar de manera óptima, es esencial que las empresas evalúen regularmente sus SOC a través de un checklist de autoevaluación. Esto no solo asegura el cumplimiento con la legislación vigente, sino que también fortalece la habilidad de la empresa para enfrentar amenazas del entorno cada vez más digitalizado.
Antes de dar el siguiente paso, ¿sabes realmente en qué posición está tu empresa? En EFECTUS desarrollamos un Panel de Diagnóstico gratuito con tres tests de autoevaluación —uno por cada ley clave— para que identifiques tus brechas reales antes de que lo haga un regulador. Accede en efectus.cl/ciberseguridad-empleo-chile-ley-21663 y comprende mejor tus áreas de mejora en compliance y ciberseguridad.
DIAGNÓSTICO GRATUITO
¿Sabes en qué posición está tu empresa frente a la normativa?
Muchas organizaciones descubren brechas inesperadas cuando hacen este ejercicio. Tenemos 3 tests de autoevaluación gratuitos — uno por cada ley clave — para que identifiques tus riesgos reales antes de que lo haga un regulador.
LEY N°20.393
Prevención de Delitos
«¿Tiene tu empresa un Modelo de Prevención vigente y auditado?»
LEY N°21.663
Marco de Ciberseguridad
«¿Tu Directorio lidera activamente la ciberseguridad?»
LEY N°21.719
Protección de Datos
«¿Tienes un inventario actualizado de los datos que manejas?»
Gratuito · Sin compromiso · Resultados inmediatos